
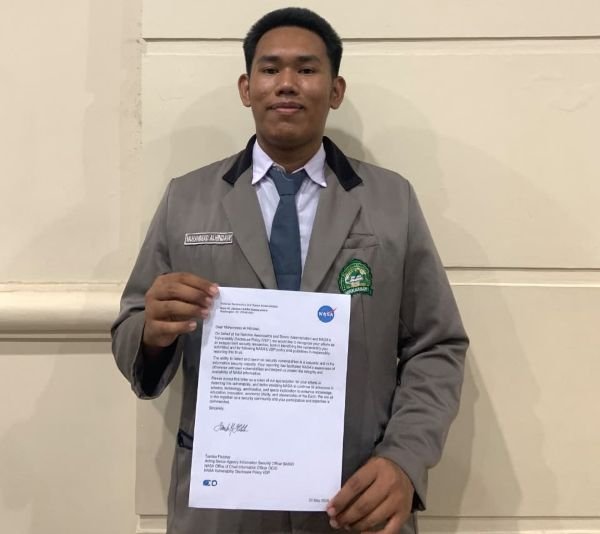

Sulseltimes.com, Makassar, Selasa, 15/09/2026 — Santri kelas 12 Pondok Pesantren Al Imam Ashim, Muhammad Al Hindawi, berhasil menemukan dan melaporkan tiga celah keamanan kritis typu SQL Injection pada sistem NASA dan University of Melbourne melalui program Bugcrowd.
- Santri asal Makassar menemukan celah keamanan kritis di sistem NASA dan University of Melbourne
- Dua celah di NASA, satu di University of Melbourne; belajar otodidak 4-5 bulan
- Muhammad Al Hindawi, Pondok Pesantren Al Imam Ashim, NASA, University of Melbourne, Bugcrowd
- Makassar, Selasa, 15/09/2026
- Menerima surat penghargaan dari NASA dan konfirmasi dari University of Melbourne; menambah talenta muda Indonesia
Al Hindawi mengaku telah mempelajari cybersecurity secara otodidak selama sekitar empat hingga lima bulan, menggunakan tutorial di YouTube dan laporan riset di platform Bugcrowd.
“Saat melakukan pemetaan (recon), awal mulanya saya menggunakan Subfinder untuk mengumpulkan subdomain, lalu mengecek status response code-nya menggunakan httpx. Dari sana, baru saya cari sistem yang rentan terkena SQL injection,” kata Al Hindawi, Selasa, 15/09/2026.

Temuan tersebut divalidasi resmi oleh tim keamanan siber NASA dan tim Cyber Operations University of Melbourne, serta Al Hindawi menerima surat penghargaan resmi (Letter of Recognition) dari NASA dan konfirmasi validasi dari University of Melbourne.
Proses penemuan
Dalam tahap awal, Al Hindawi menggunakan alat Subfinder untuk mengumpulkan subdomain dari target, kemudian memeriksa respons kode dengan httpx sebelum meneranjang ke ujian kerentanan SQL injection.
Dampak dan penghargaan
Dengan surat penghargaan dari NASA dan konfirmasi dari University of Melbourne, prestasi ini menambah daftar talenta muda Indonesia yang berhasil menembus program keamanan siber global secara mandiri.
Kisah Al Hindawi menunjukkan bahwa ketekunan belajar otodidak mampu mengatasi batas latar belakang pendidikan formal dalam bidang teknologi informasi.